
漏洞响应处理流程
一、基本原则
- 降低危害,减少风险 — 最大程度减少对客户的损害
- 及时响应与修复 — 采取措施减少漏洞,提供及时的缓解方案
- 主动管理 — 建立管理体系,明确责任边界
- 持续优化 — 遵循行业标准,持续改进流程
- 开放协作 — 加强与供应链和外部安全生态的联系
二、漏洞处理流程
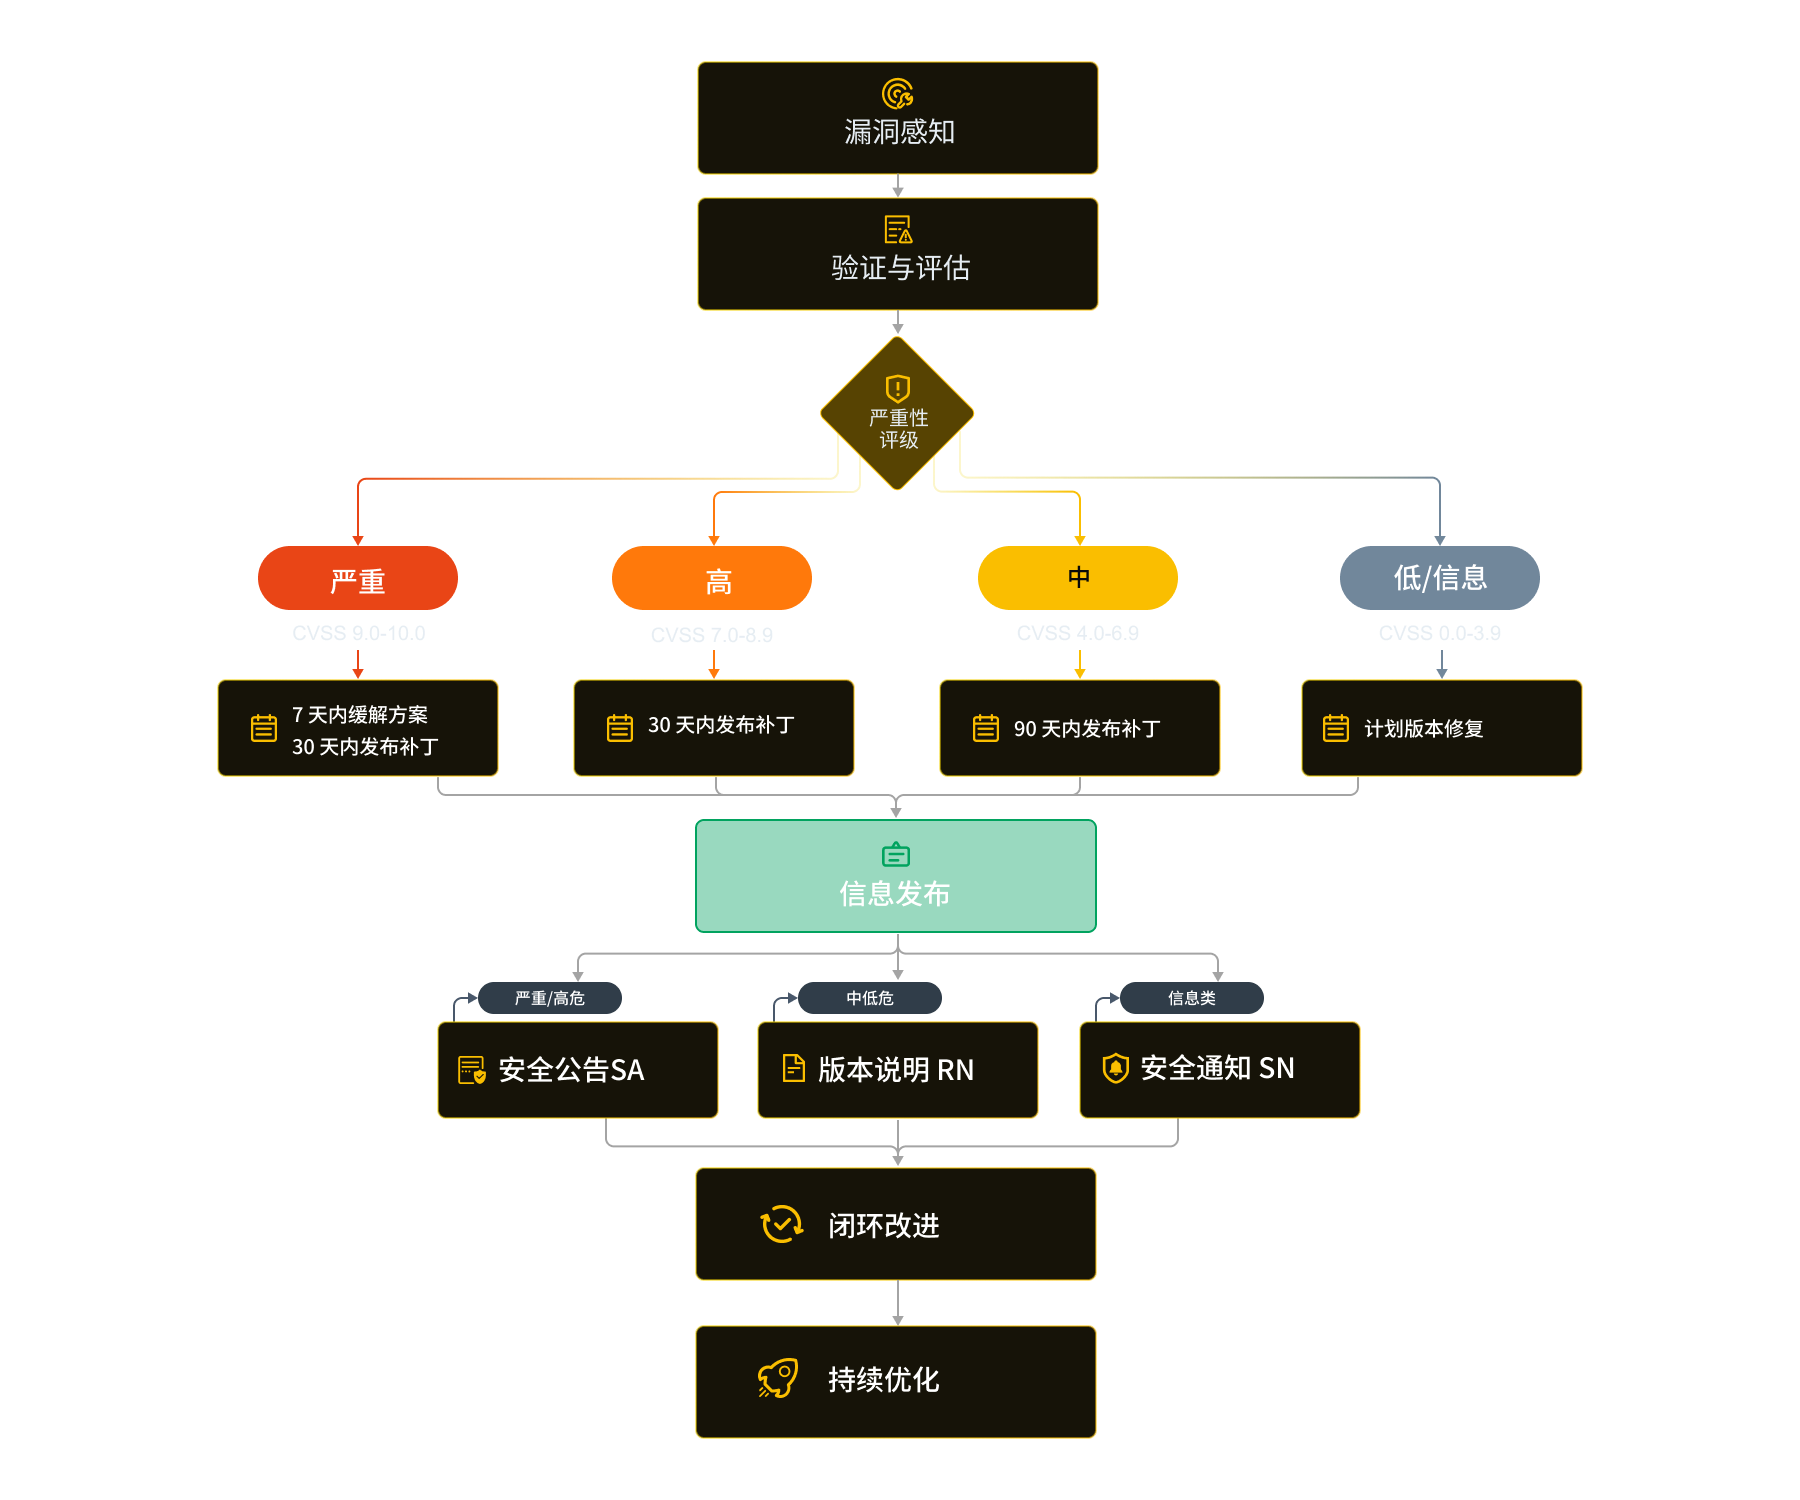
1. 漏洞感知
接收并收集来自多种渠道的疑似漏洞信息,包括外部安全研究人员报告、客户反馈、内部安全测试、第三方漏洞库监控等。
- 报告方式:security@dexforce.top
- 响应承诺:收到报告后 2 个工作日内确认接收
2. 验证与评估
确认漏洞有效性并评估影响范围。基于 CVSS v3.1 评分体系进行严重性评级:
| 严重等级(SSR) | CVSS 评分区间 |
|---|---|
| 严重(Critical) | CVSS 9.0-10.0 |
| 高(High) | CVSS 7.0-8.9 |
| 中(Medium) | CVSS 4.0-6.9 |
| 低(Low) | CVSS 0.1-3.9 |
| 信息类(Informational) | CVSS 0.0 |
评估时效:严重和高危漏洞 5 个工作日内完成,中低危漏洞 10 个工作日内完成。
3. 漏洞修补
开发安全补丁并提供临时缓解措施。补丁经过内部验证后发布。
修补时效:
- 严重漏洞:7 天内提供缓解方案,30 天内发布补丁
- 高危漏洞:30 天内发布补丁
- 中危漏洞:90 天内发布补丁
- 低危漏洞:下一个计划版本中修复
4. 信息发布
及时向客户披露漏洞信息与修复方案。
发布方式:
- 安全公告(SA):针对严重和高危漏洞,包含漏洞详情、影响范围、CVSS 评分、修补方案
- 安全通知(SN):针对信息类问题和行业安全事件响应
- 版本说明(RN):针对中低危漏洞,随版本/补丁发布
协调披露:与报告者协商披露时间,默认补丁发布后 90 天公开,已在野利用的缩短至 7 天。
5. 闭环改进
基于客户反馈和处理经验持续优化:
- 收集用户反馈
- 流程效率评估
- 根因分析
- 更新安全机制和编码规范
三、安全承诺
- 支持期限:从产品发布之日起提供至少 3 年的安全更新支持。
- 紧急响应:对于 High Profile 漏洞(CVSS ≥ 7.0 且引起广泛关注或已在野利用),24 小时内发布安全通知,7 天内提供缓解措施,30 天内发布补丁。
- 超生命周期支持:即使设备已达安全生命周期结束,若发现严重漏洞(CVSS ≥ 9.0)且影响大量在用设备,仍可能提供必要的安全修复。
四、第三方软件与开源组件
持续监控产品中使用的第三方软件和开源组件安全状态。对于满足以下条件的第三方漏洞(CVSS ≥ 4.0、引起广泛关注、可能或已被利用),确认受影响后 24 小时内发布安全通知。
五、安全研究者保护
- 责任披露保护:对善意的安全研究行为不采取法律行动,未经同意不公开报告者身份。
- 致谢机制:在安全公告中公开致谢(需报告者同意),在官网安全名人堂展示。
- 不适用范围:未授权访问客户数据、破坏服务、社会工程学攻击、物理攻击、违反法律的行为不受保护。
六、联系我们
- 安全应急响应邮箱:security@dexforce.top
- 漏洞在线提交:漏洞上报
- 安全公告订阅:安全公告


